Ein zentraler Dienstleister fällt aus. Vertrauliche Informationen gelangen an die falsche Person. Wichtige Daten werden unbemerkt verändert. Solche Szenarien haben unterschiedliche Folgen – und nicht jedes erfordert dieselbe Reaktion. Risikomanagement hilft, diese Unterschiede zu erkennen und begründete Entscheidungen zu treffen.
Warum ist Risikomanagement wichtig?
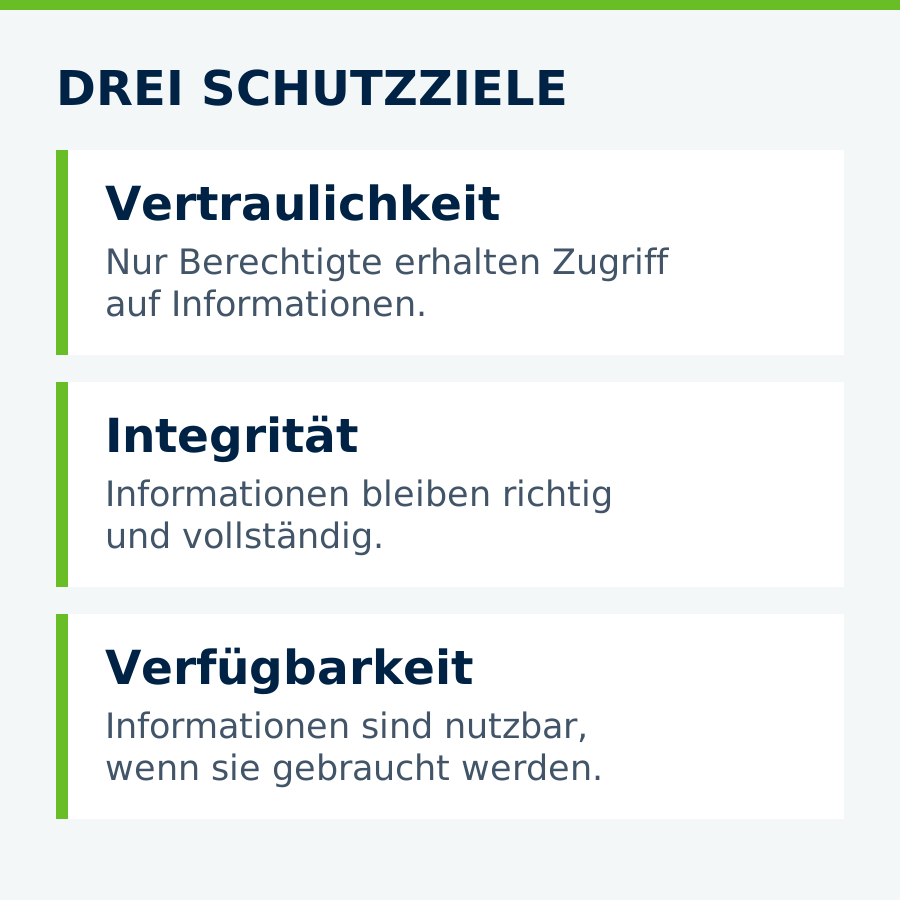
Zeit, Geld und Fachkräfte sind begrenzt. Wer überall gleichzeitig mehr Sicherheit schaffen möchte, setzt Ressourcen möglicherweise an den falschen Stellen ein. Zuerst muss klar sein, welche Informationen und Geschäftsprozesse besonders wichtig sind und was passieren würde, wenn ihre Vertraulichkeit, Integrität oder Verfügbarkeit beeinträchtigt wäre.
Risikomanagement macht mögliche Schäden sichtbar, bevor ein Vorfall eintritt. Es schafft eine Grundlage, um Maßnahmen zu priorisieren – nicht nach Bauchgefühl, sondern nach ihrer Bedeutung für das Unternehmen. Vollständige Sicherheit verspricht es nicht. Sein Wert liegt darin, verbleibende Risiken bewusst zu steuern.
Wofür wird es benötigt?
Eine Risikobewertung unterstützt ganz praktische Fragen: Wo lohnt sich eine zusätzliche Schutzmaßnahme? Welche Abhängigkeit von einem Dienstleister ist kritisch? Welche Vorsorge ist für einen Ausfall erforderlich? Und wer darf entscheiden, dass ein bestimmtes Restrisiko akzeptiert wird?
Zugleich macht ein dokumentierter Prozess Entscheidungen für Geschäftsführung, Kunden und bei Prüfungen nachvollziehbar. In einem Informationssicherheitsmanagementsystem nach ISO/IEC 27001 gehören die Beurteilung und Behandlung von Informationssicherheitsrisiken zum Kern. Ein risikobasierter Ansatz ist aber auch ohne Zertifizierungsabsicht sinnvoll.
Wie funktioniert das im Grundsatz?
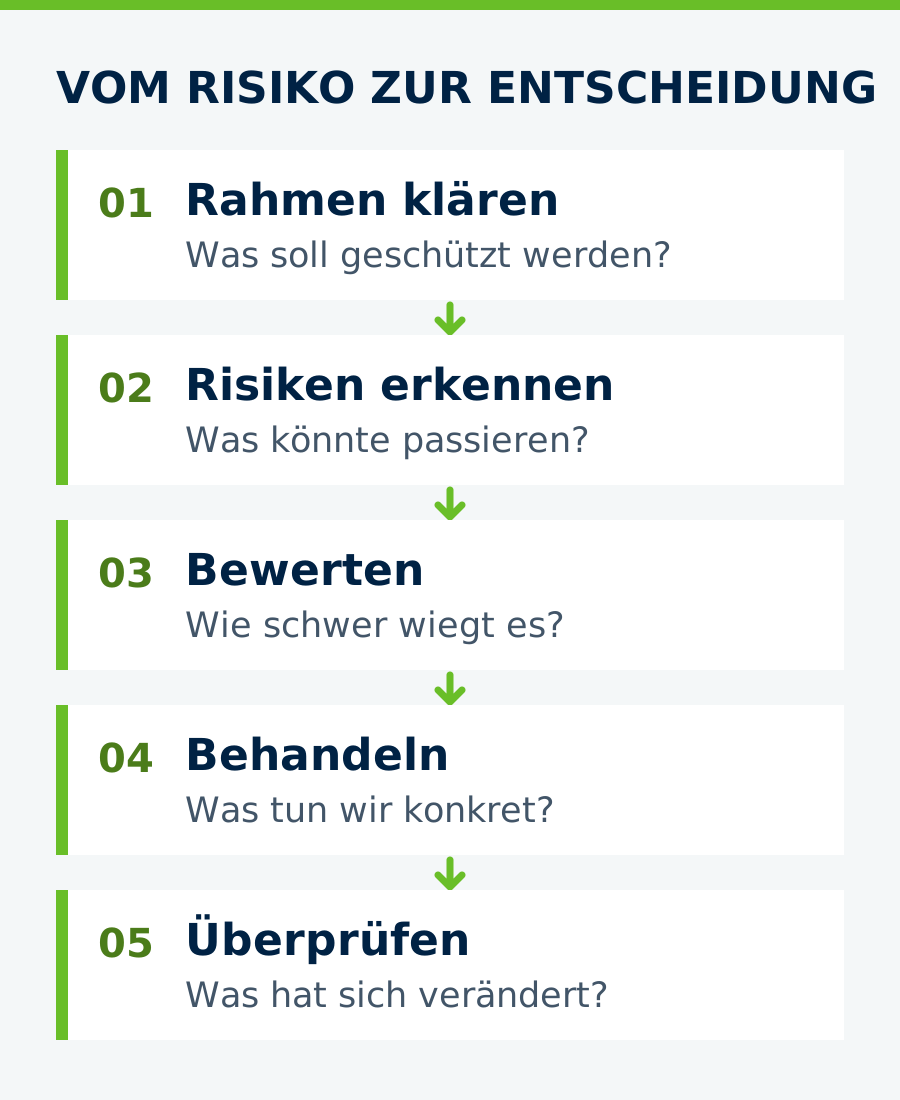
- Rahmen festlegen: Welche Informationen, Prozesse und Systeme werden betrachtet? Nach welchen Kriterien werden Auswirkungen und Risiken bewertet? Wer trägt die Verantwortung für Entscheidungen?
- Risiken erkennen: Was könnte schiefgehen? Betrachtet werden beispielsweise Ausfälle, Fehlbedienung, Angriffe oder Probleme bei Dienstleistern – und die bereits vorhandenen Schutzmaßnahmen.
- Bewerten und priorisieren: Wie schwer wären die Folgen, und wie plausibel ist das Szenario? Dafür braucht es nicht zwingend scheinbar exakte Zahlen. Wichtig ist eine einheitliche und nachvollziehbare Bewertung.
- Umgang festlegen: Ein Risiko kann vermindert, vermieden, teilweise übertragen oder bewusst akzeptiert werden. Maßnahmen brauchen Verantwortliche und Termine; ein verbleibendes Restrisiko muss bekannt sein.
- Ergebnisse überprüfen: Neue Anwendungen, geänderte Prozesse, Vorfälle oder neue Bedrohungen können eine frühere Einschätzung verändern. Risikomanagement ist deshalb keine einmalige Tabelle, sondern ein wiederkehrender Prozess.
Ein einfaches Beispiel: Fällt ein System zur Auftragsbearbeitung aus, ist nicht nur der Server betroffen. Entscheidend ist, wie lange Aufträge liegen bleiben dürfen, ob ein Ersatzverfahren existiert und wie zuverlässig sich Daten wiederherstellen lassen. Erst mit diesem Blick auf den Geschäftsprozess lässt sich beurteilen, welche Vorsorge angemessen ist.
Entscheidend ist, was daraus folgt
Eine lange Risikoliste allein verbessert noch keine Informationssicherheit. Nützlich wird Risikomanagement, wenn daraus klare Prioritäten und umsetzbare Entscheidungen entstehen: Was tun wir, wer kümmert sich darum und welches Risiko bleibt danach bestehen?
Für die vertiefte methodische Arbeit bieten ISO/IEC 27005 und der BSI-Standard 200-3 Orientierung. Die konkrete Vorgehensweise sollte zur Größe, den Prozessen und den Entscheidungen der jeweiligen Organisation passen.